
Sicherheitsmanagement in diesem Kontext verlangt, den Schutzbedarf insbesondere für Kritische Infrastruktur fortlaufend zu prüfen und mit einem strukturierten Ansatz wie dem Grundschutz zu adressieren. Ein passendes ISMS bildet hierfür den organisatorischen Rahmen, um alle Prozesse und Ressourcen systematisch zu schützen und kontinuierlich zu verbessern. Die internationale Norm ISO 27001 bietet einen anerkannten Standard zur Einrichtung und Zertifizierung solcher Systeme, was die Vergleichbarkeit und Nachvollziehbarkeit von Maßnahmen fördert. Unternehmen könnten beispielsweise abwägen, ob sie Investitionen in neue Sicherheitsmaßnahmen tätigen, indem sie den erwarteten Return on Security Investment mit dem verbleibenden Risiko ins Verhältnis setzen. Bei der konkreten Umsetzung bedeutet das, Risiken wie Datenverlust oder Betriebsunterbrechungen sowohl aus finanzieller Sicht als auch hinsichtlicher gesellschaftlicher Auswirkungen zu beurteilen. Für Betreiber Kritischer Infrastrukturen kommt dabei erschwerend hinzu, dass ihre Entscheidungen nicht nur das eigene Geschäft, sondern ganze Versorgungsketten und die öffentliche Sicherheit betreffen – etwa bei Stromversorgern, in der Wasserwirtschaft oder im Gesundheitswesen. Die Herausforderung besteht darin, das anhaltende wirtschaftliche Wachstum und betriebliche Effizienz nicht durch Überregulierung oder starre Vorgaben zu behindern, ohne dabei die zunehmenden Risiken und gesetzlichen Anforderungen zu unterschätzen. In der Praxis ist ein Gleichgewicht zwischen Sicherheitsniveau und Wirtschaftlichkeit anzustreben.
Cyberangriffe nutzen unterschiedlichste Angriffsvektoren, um Schwächen in Systemen oder im Verhalten von Menschen auszunutzen. Ein Beispiel: Ein Mitarbeiter erhält eine E-Mail mit Malware im Anhang, die als legitimes Dokument getarnt ist – ein Fall von Phishing, der technischen Schutz und Aufmerksamkeit gleichermaßen erfordert. Verbreitete Methoden wie Ransomware verschlüsseln nach einer Infektion sämtliche Unternehmensdaten und fordern Lösegeld für die Freigabe. Weitere Risiken entstehen durch Social Engineering, das Menschen gezielt manipuliert, oder durch scheinbar harmlose Spam-Nachrichten, mit denen Schadcode oder Links verteilt werden. Das Risiko von Spam wird häufig unterschätzt, da Massenmails nicht immer als gezielte Angriffe erscheinen, jedoch durch gezielte Anlage von Datenbanken und automatisierte Versandmethoden auch personalisierte Angriffsvektoren erzeugen können. Technische Angriffe können auch in Form von Spoofing auftreten, bei denen die Absenderidentität gefälscht wird, um Vertrauen zu erschleichen und verschiedene Schutzmechanismen zu umgehen. Angreifer entwickeln dabei ständig neue Methoden, um sowohl technische als auch menschliche Schwächen auszunutzen, und sind dabei oft in der Lage, verschiedene Angriffspfade zu kombinieren, um ihre Erfolgschancen zu maximieren. Ein Unternehmen könnte durch ein gezieltes Zusammenspiel mehrerer Angriffsvektoren in kurzer Zeit erheblichen Schaden erleiden.
Um Schwachstellen strukturiert zu adressieren, ist es notwendig, einen vollständigen Überblick über verwendete Software und deren Abhängigkeiten herzustellen. Die Pflege einer aktuellen Software Bill of Materials unterstützt Unternehmen dabei, relevante Schwachstellen im eigenen Bestand frühzeitig zu erkennen. Im Alltag hilft ein etabliertes Schwachstellenmanagement, Prioritäten zu setzen und Ressourcen gezielt einzusetzen. Wenn beispielsweise ein mittelständisches Unternehmen eine Vielzahl von Anwendungen betreibt, ist eine systematische Sammlung und Bewertung dieser Komponenten unverzichtbar, um kritische Schwachstellen nicht zu übersehen. Informationsquellen wie OSINT oder aktuelle Threat Intelligence liefern wertvolle Hinweise auf entdeckte Fehler, neue Angriffsmuster oder Trends. Diese externen Berichte und Analysen lassen sich in interne Risikobewertungen einbeziehen, um vorhandene Sicherheitsmaßnahmen zu überprüfen und gegebenenfalls zu verbessern. Ein fiktives mittelständisches Unternehmen könnte beispielsweise die Auswertung solcher Hinweise automatisieren und daraus konkrete Maßnahmen ableiten, bevor Angreifer bekannte Schwachstellen ausnutzen können. Darüber hinaus ist die kontinuierliche Anpassung der eigenen Schutzkonzepte an die sich stetig wandelnde Bedrohungslage erforderlich, um möglichst proaktiv statt reaktiv agieren zu können.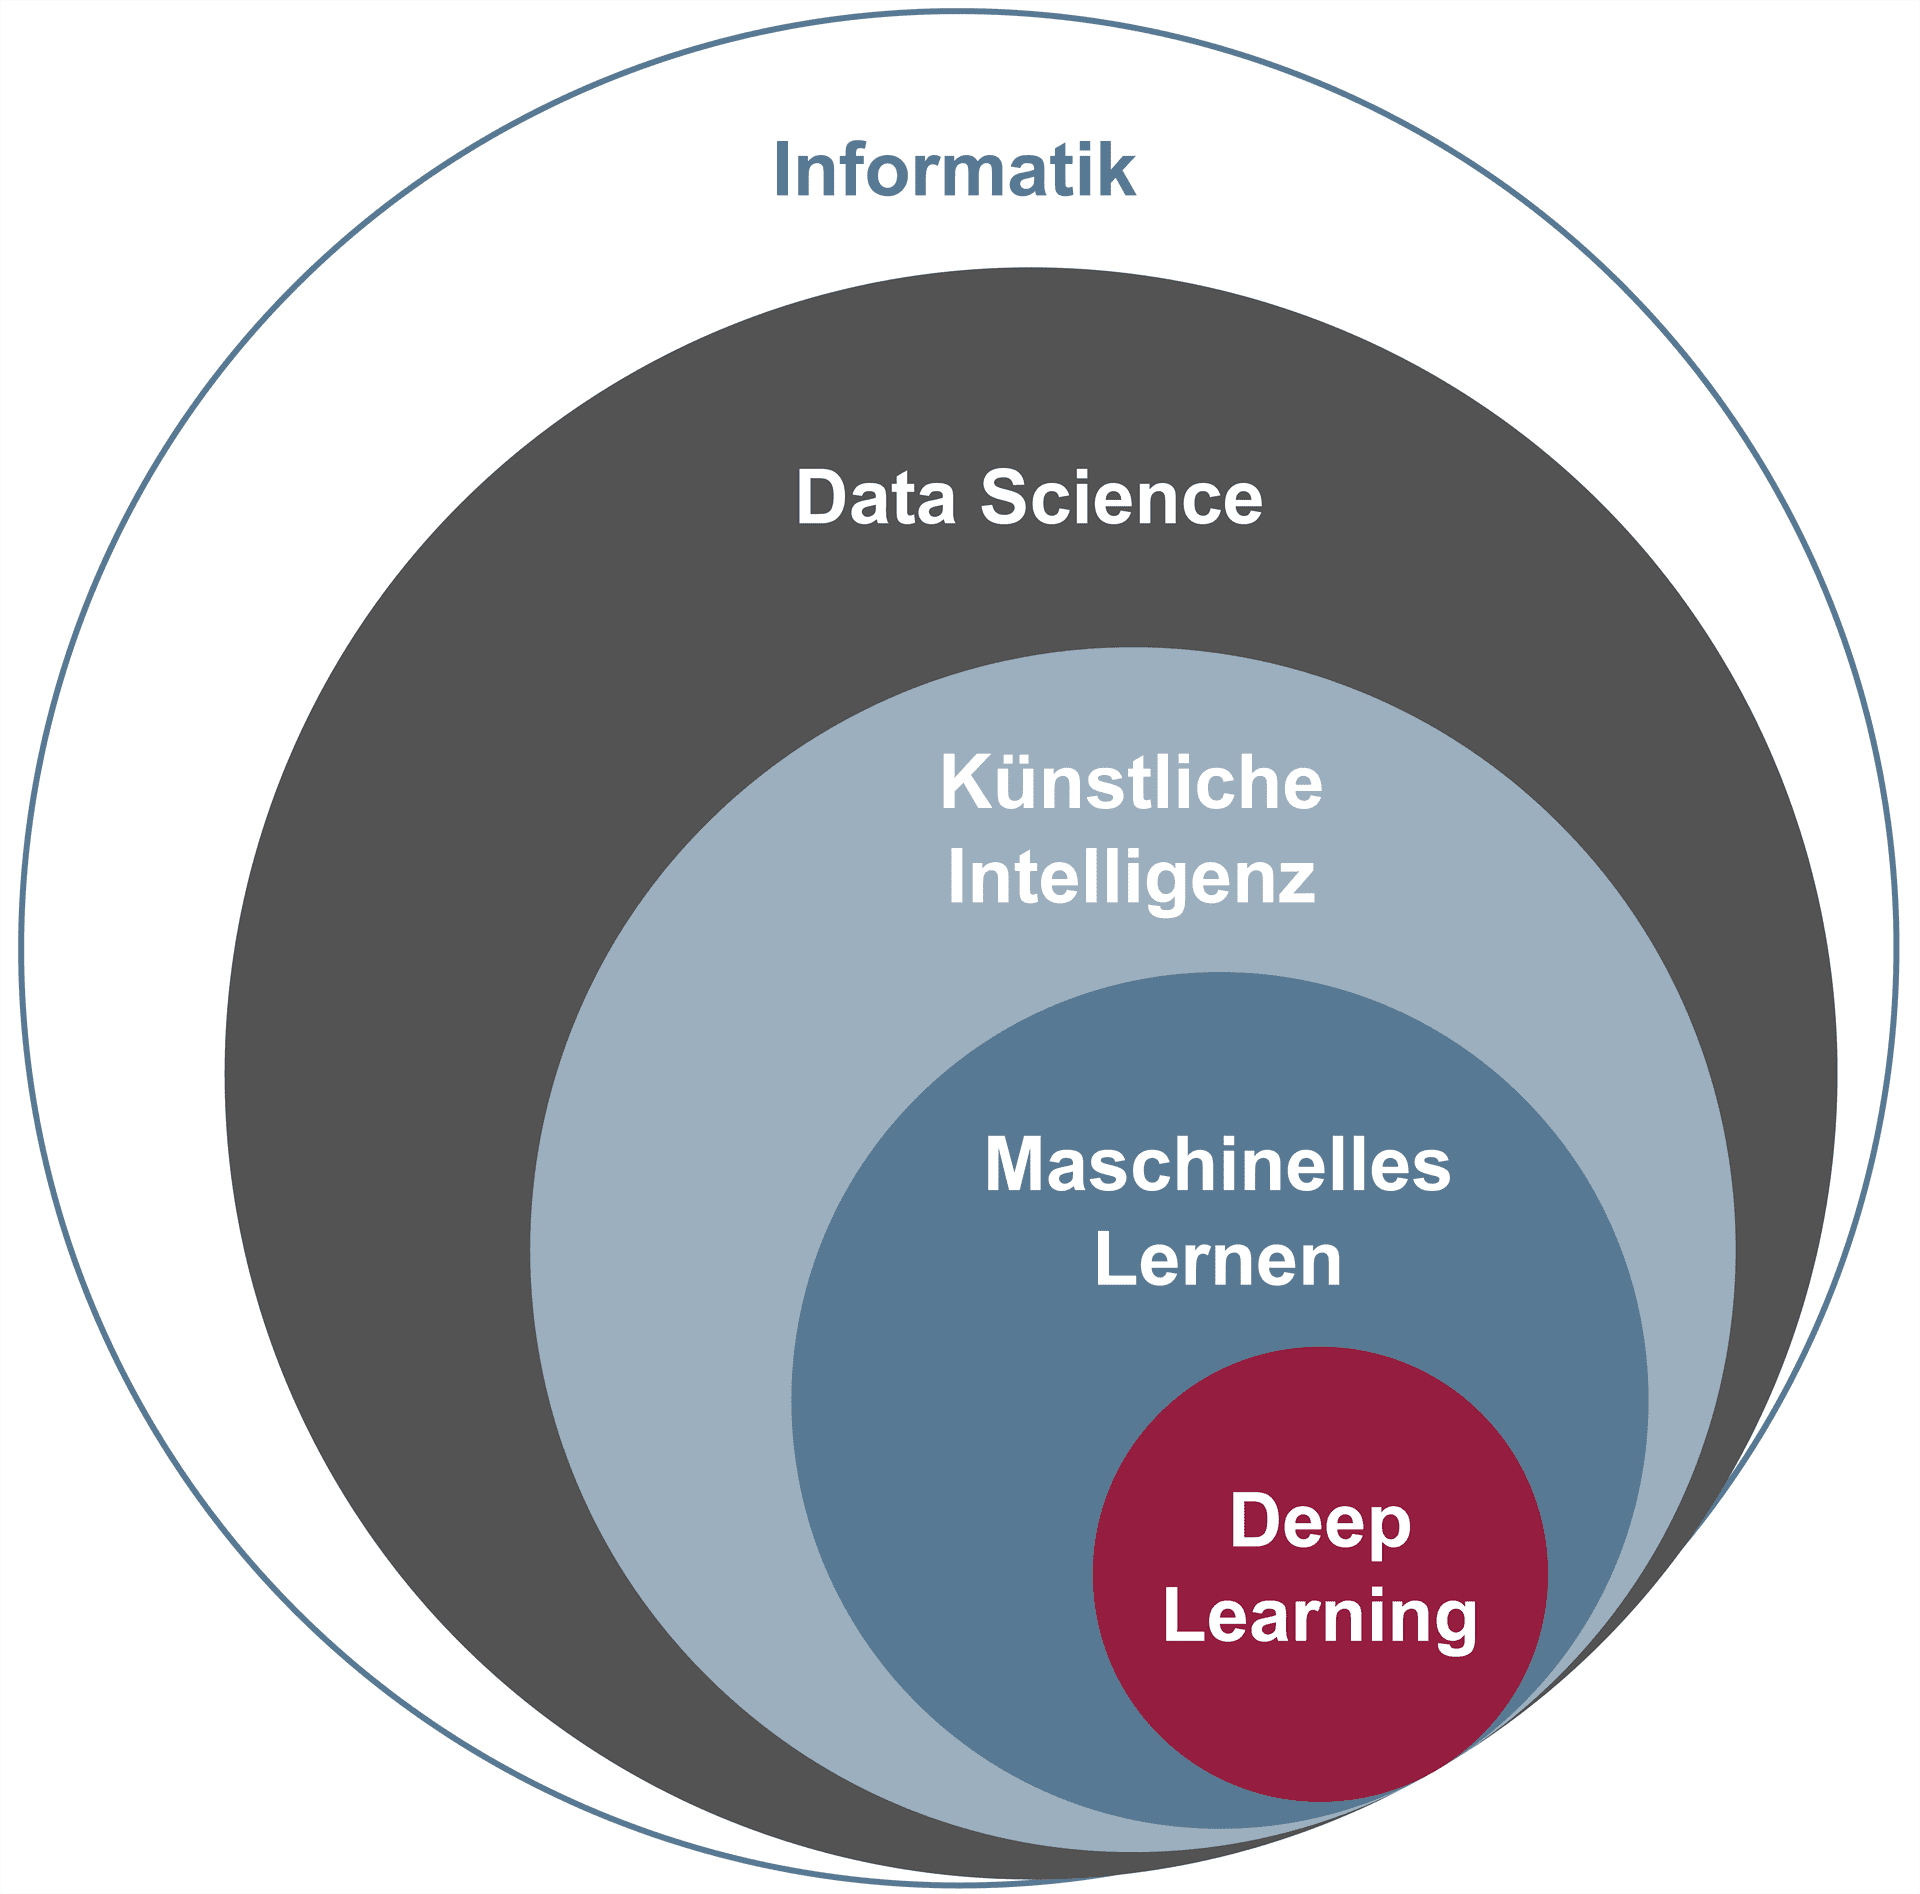
Technische Schutzschichten bilden das Rückgrat jeder Sicherheitsarchitektur und greifen an verschiedenen Stellen ein. Die Authentifikation stellt sicher, dass nur berechtigte Personen Zugang erhalten, oft durch Passwörter oder mehrstufige Verfahren ergänzt, die auch ein CAPTCHA zur Abwehr automatisierter Zugriffsversuche einschließen können. Netzwerke werden häufig durch eine Firewall vor nicht autorisierten Zugriffen geschützt, während Zero Trust-Modelle die Überprüfung von Identitäten bei jedem Zugriff fordern, unabhängig vom Standort innerhalb des Netzwerks. Zero Trust verändert dabei die Philosophie des Netzwerkschutzes grundlegend: Jeder Zugriff wird überprüft, unabhängig davon, ob er aus dem internen oder externen Netzwerk stammt. So könnte ein international tätiges Unternehmen alle Zugriffe auf sensible Bereiche – etwa HR-Systeme oder Forschungsdatenbanken – über ein Zero Trust-Prinzip absichern und jede Authentikation über verschiedene Faktoren wie Hardware-Tokens abprüfen. Verschlüsselte Verbindungen, beispielsweise mit TLS oder RSA, sichern die Integrität und Vertraulichkeit der übertragenen Daten. Besonders kritische kryptografische Schlüssel werden häufig in separaten Hardware-Lösungen wie HSM oder TPM aufbewahrt, um sie vor Diebstahl und Manipulation zu schützen. Diese Trennung von Verwaltung und Nutzung der Schlüssel schafft zusätzliche Sicherheitssphären. Ein Konzern könnte etwa entscheiden, alle Zugriffe auf sensible Anwendungen grundsätzlich durch HSMs abzusichern, wobei die Schlüsselverwaltung und das Identitätskonzept exakt voneinander getrennt gehalten werden. Neben traditionellen Firewalls spielen dabei virtuelle Firewalls und softwarebasierte Kontrollmechanismen eine immer wichtigere Rolle, um den Datenverkehr zwischen Anwendungen oder Cloud-Instanzen abzusichern.
Mit dem fortschreitenden technologischen Wandel verändern sich auch die Anforderungen an Wissen, gesellschaftliche Verantwortung und die Wahrung der Privatsphäre. Anwendungen wie die Blockchain eröffnen neue Möglichkeiten für dezentrale Transaktionen, stellen aber auch Datenschutz und Transparenz vor neue Herausforderungen. Künstliche Intelligenz kann Angriffe automatisiert erkennen, ist aber Themen wie Filterblasen ausgesetzt, in denen Nutzer nur noch einen gefilterten Ausschnitt der Informationen erleben. In einer zunehmend digital vernetzten Gesellschaft verschärfen sich diese Herausforderungen, da Algorithmus-basierte Informationsauswahl in sozialen Medien und Newsplattformen individuelle Sichtweisen verstärken und unterschiedliche Realitäten schaffen können. Eine Lehrkraft oder Expertin könnte etwa Themen aus dem Lehrbuch Cyber-Sicherheit von Pohlmann heranziehen, um Schülerinnen und Schülern den bewussten Umgang mit Privatsphäre und Informationsauswahl zu vermitteln. Dabei sollten verschiedene Facetten beleuchtet werden: Welche Rolle spielen Datenschutzbestimmungen, wie findet sichere Kommunikation in neuen Strukturen statt und wie können gesellschaftliche Akteure auf unerwünschte Entwicklungen – etwa die Verstärkung von Vorurteilen durch Filterblasen – reagieren? Die Diskussion um eine mögliche Singularität zeigt zudem, wie weitreichend die Folgen der Entwicklung von Künstlicher Intelligenz sein könnten und wie wichtig es ist, deren Potenziale und Grenzen kritisch zu reflektieren.
In der Summe hängt eine wirkungsvolle Cyber-Sicherheit von der Kombination organisatorischer, menschlicher und technischer Maßnahmen ab. Die fortschreitende Digitalisierung birgt Chancen und neue Herausforderungen, die durch vorausschauendes Sicherheitsmanagement und wachsendes Bewusstsein auf individueller wie gesellschaftlicher Ebene adressiert werden können. Langfristig entscheidet die Fähigkeit, Wissen, vorhandene Technologien und verantwortungsvolle Strategien sinnvoll zu verbinden, über die digitale Souveränität von Unternehmen und Gesellschaften.